 EU Cyber Resilience Act · Artikel 14 · gilt seit 11. September 2026
Eine ausgenutzte Schwachstelle startet Ihre 24-Stunden-Frist nach dem CRA.
ExploitClock überwacht Ihre SBOMs auf ausgenutzte Komponenten, startet die Fristen nach Artikel 14 des EU Cyber Resilience Act, wenn Sie bestätigen, entwirft die ENISA-Meldung Feld für Feld und bewahrt den Nachweis.
Ab 79 €/Monat pro Produktlinie. Während der Testphase Zugang auf Team-Niveau.
- Gehostet in Frankfurt (EU)Frankfurt, Germany (EU)
- AVV in jedem TarifLesen Sie ihn, bevor Sie sich registrieren
- Nachweise exportierbarhash-verkettet, RFC-3161-Belege
- Live-StatusVerfügbarkeit und Aktualität der Feeds
- 8Schwachstellen in den letzten 7 Tagen zu CISA KEV hinzugefügt
Fallen Sie in den Anwendungsbereich?
Drei Fragen. Lautet die Antwort dreimal ja, gilt Artikel 14 für Sie.
- ✓Sie bringen Hardware oder Software mit digitalen Elementen unter Ihrem eigenen Namen oder Ihrer Marke auf dem EU-Markt in Verkehr.
- ✓Es fällt nicht bereits unter sektorspezifische Vorschriften, die den CRA verdrängen, etwa Medizinprodukte, zivile Luftfahrt oder typgenehmigte Fahrzeuge.
- ✓Sie unterstützen es auch nach dem 11. September 2026. Produkte, die Sie vor Jahren verkauft haben, zählen ebenfalls (Art. 69(3)).
Lautet die Antwort dreimal ja: 24 Stunden bis zur Frühwarnung, 72 Stunden bis zur Meldung, 14 Tage nach einer Abhilfemaßnahme bis zum Abschlussbericht. Den Leitfaden zu Artikel 14 lesen · Nicht sicher? Den CRA Scope Check machen
So macht ExploitClock das
Ausgelöst durch Ausnutzung, nicht durch CVEs. Ihr SBOM ist die Eingabe; eine eingereichte Meldung mit Nachweis ist das Ergebnis.
Laden Sie Ihr SBOM hoch oder testen Sie das Beispiel
CycloneDX oder SPDX über die Oberfläche, die API, eine GitHub Action oder einen Dependency-Track-Import; die Ausgabe von syft, cdxgen und Trivy funktioniert.
Wir überwachen es alle 15 Minuten
Gegen OSV, abgeglichen mit CISA KEV, ENISA EUVD und FIRST EPSS; Rauschen bleibt Rauschen, Ausnutzung eröffnet einen Fall.
Sie entscheiden: betroffen oder nicht
Die Fristen beginnen mit Ihrer Entscheidung, oder Sie verwerfen den Fall mit Begründung; beides wird protokolliert.
Das Formular kommt vorausgefüllt, Alarme eskalieren, Nachweise sammeln sich an
SRP-Feldbogen in der Reihenfolge des Portals, Alarme per E-Mail, Slack oder Teams und Webhooks, bis jemand handelt; jeder Schritt hash-verkettet und täglich von einer RFC-3161-Zeitstempelstelle signiert.
Rund um den Fall: Eingang für Schwachstellenmeldungen für Meldungen von Sicherheitsforschern, in jedem Konto · Jira- und GitHub-Tickets für die Arbeit an der Behebung · Sicherheitshinweise für Ihre Nutzer auf einer öffentlichen Seite, mit CSAF-2.0-Dateien und E-Mails an Ihre Kunden.
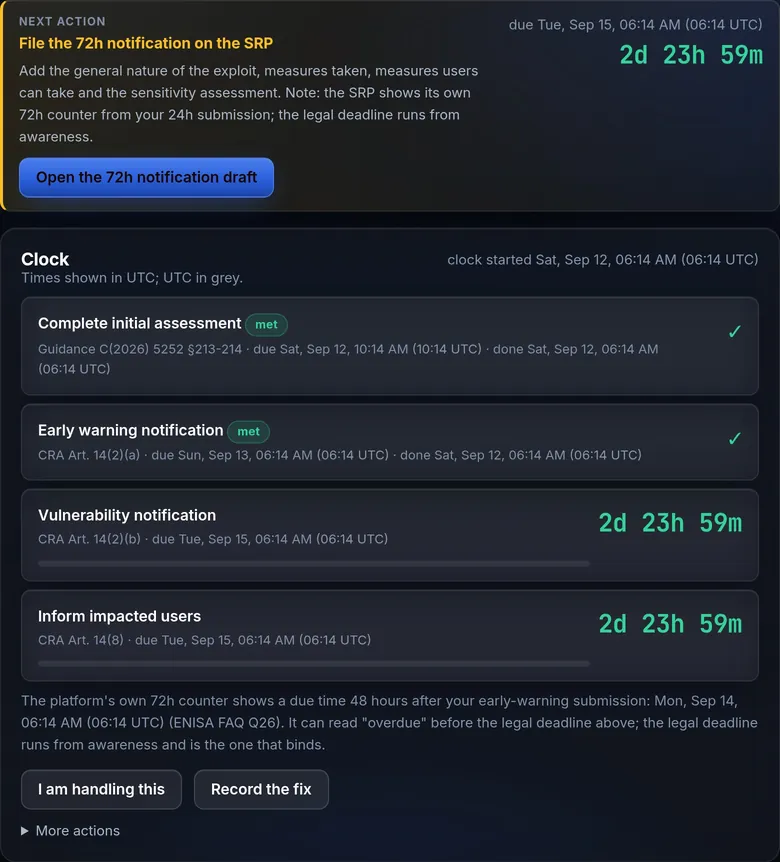
Die SRP hat keine API. Was wir tun und was wir nicht tun.
Die Single Reporting Platform der ENISA bietet zu ihrem Start keine API (laut ENISAs eigener FAQ). Ihr Assigned Representative reicht im Portal mit EU Login und MFA ein; wir übergeben ihm jedes Feld in der Reihenfolge des Portals und eine Ausfüllhilfe für den Browser und halten die Referenz fest. Sobald die ENISA eine API veröffentlicht, reichen wir direkt ein.
- Wir reichen nicht in Ihrem Namen ein.
- Wir haben heute weder einen SOC-2-Bericht noch ein ISO-27001-Zertifikat.
- Dies ist keine Rechtsberatung; jede Regel, die wir anwenden, ist auf /regulatory mit Quelle belegt.
Einfache Preise pro Produkt
Fragen, die Hersteller stellen
Reicht ein Eintrag in CISA KEV, um die Frist zu starten?
In der Regel ist er der Auslöser für eine Bewertung. Sie müssen weiterhin bestätigen, dass der verwundbare Code in Ihrem Produkt vorhanden und erreichbar ist. ExploitClock eröffnet den Fall bei der Erkennung, misst die Dauer Ihrer Bewertung und startet die gesetzliche Frist mit Ihrer Bestätigung — oder Sie halten mit einer Begründung fest, dass Sie nicht betroffen sind. Wenn Sie die konservative Auslegung bevorzugen, startet eine Einstellung die Frist bereits bei der Erkennung.
Wir betreiben bereits einen Schwachstellenscanner. Warum zusätzlich das hier?
Ein Scanner sagt Ihnen, dass ein CVE existiert. In Artikel 14 geht es um Ausnutzung und um Fristen: ob diese Schwachstelle aktiv ausgenutzt wird, wann Sie Kenntnis erlangt haben, was Sie innerhalb von 24 und 72 Stunden eingereicht haben und ob Sie das ein Jahr später noch belegen können. ExploitClock liest Ihr SBOM ein, überwacht die Feeds zur Ausnutzung, führt die Fristen und erzeugt die Meldungen und die Nachweise.
Wo liegen meine Daten?
Gespeichert und verarbeitet in Frankfurt, Germany (EU), Sicherungskopien verbleiben in der EU. Drei in den USA betriebene Abfragedienste erhalten Kennungen aus Ihrem SBOM und sonst nichts: Komponentenkennungen gehen an OSV.dev, CVE-Kennungen an FIRST EPSS, und die CPE-Zeichenketten (Hersteller, Produkt, Version) von Komponenten mit CPE an die NIST NVD. CISA KEV und ENISA EUVD werden vollständig heruntergeladen und lokal abgeglichen. Supportzugriffe von außerhalb der EU sind durch unsere Standardvertragsklauseln abgedeckt. Siehe Sicherheit und Datenschutz.
Wer steht hinter ExploitClock?
Ein namentlich genannter Betreiber mit veröffentlichtem Impressum, ein Auftragsverarbeitungsvertrag in jedem Tarif, Hosting in der EU und eine öffentliche Statusseite. Wir sind neu, und genau deshalb ist alles, was Sie zum Wechsel bräuchten — Ihre SBOMs, Fälle, Meldungen und die Nachweiskette mit ihren Zeitstempelquittungen — jederzeit in offenen Formaten exportierbar. Impressum.
Die Meldepflicht gilt. Überwachen Sie, bevor die nächste ausgenutzte Schwachstelle kommt, nicht danach.
Einrichtung in zwanzig Minuten: ein SBOM hochladen, eine Vertretung hinzufügen, die Benachrichtigungen auf den Kanal richten, den Sie wirklich beobachten, und eine Übung durchführen.