 Cyber Resilience Act de l'UE · Article 14 · applicable depuis le 11 septembre 2026
Une vulnérabilité exploitée déclenche votre délai de 24 heures au titre du CRA.
ExploitClock surveille vos SBOM à la recherche de composants exploités, déclenche les délais de l'article 14 du Cyber Resilience Act de l'UE dès que vous confirmez, rédige la notification ENISA champ par champ et conserve la preuve.
À partir de 79 €/mois par ligne de produits. Accès de niveau Team pendant l'essai.
- Hébergé à Francfort (UE)Frankfurt, Germany (EU)
- DPA dans chaque formuleLisez-le avant de souscrire
- Preuves exportableschaînées par empreintes, jetons RFC 3161
- État en directDisponibilité et fraîcheur des flux
- 8vulnérabilités ajoutées à CISA KEV ces 7 derniers jours
Êtes-vous concerné ?
Trois questions. Si la réponse est oui aux trois, l'article 14 s'applique à vous.
- ✓Vous mettez sur le marché de l'UE, sous votre propre nom ou votre propre marque, du matériel ou du logiciel comportant un élément numérique.
- ✓Il n'est pas déjà couvert par des règles sectorielles qui écartent le CRA, comme les dispositifs médicaux, l'aviation civile ou les véhicules réceptionnés par type.
- ✓Vous le maintenez encore après le 11 septembre 2026. Les produits vendus il y a des années comptent aussi (Art. 69(3)).
Si les trois réponses sont oui : 24 heures jusqu'à l'alerte précoce, 72 heures jusqu'à la notification, 14 jours après un correctif jusqu'au rapport final. Lire le guide de l'article 14 · Pas sûr ? Faites le CRA Scope Check
Comment ExploitClock s'y prend
Déclenché par l'exploitation, pas par les CVE. Votre SBOM est l'entrée ; une notification déposée avec ses preuves est la sortie.
Téléversez votre SBOM, ou essayez l'exemple
CycloneDX ou SPDX via l'interface, l'API, une GitHub Action ou un import Dependency-Track ; la sortie de syft, cdxgen et Trivy fonctionne.
Nous le surveillons toutes les 15 minutes
Face à OSV, recoupé avec CISA KEV, ENISA EUVD et FIRST EPSS ; le bruit reste du bruit, une exploitation ouvre un dossier.
C'est vous qui décidez : concerné ou non
Les délais partent de votre décision, ou vous rejetez le dossier avec une justification ; dans les deux cas, c'est journalisé.
Le formulaire arrive pré-rempli, les alertes s'intensifient, les preuves s'accumulent
Fiche des champs SRP dans l'ordre du portail, alertes par courriel, Slack ou Teams et webhooks jusqu'à ce que quelqu'un agisse, chaque étape étant chaînée par empreintes et horodatée chaque jour par une autorité RFC 3161.
Autour du dossier : Boîte de réception des vulnérabilités pour les signalements des chercheurs, sur chaque compte · Tickets Jira et GitHub pour le travail de correction · Avis de sécurité pour vos utilisateurs sur une page publique, avec des fichiers CSAF 2.0 et des e-mails à vos clients.
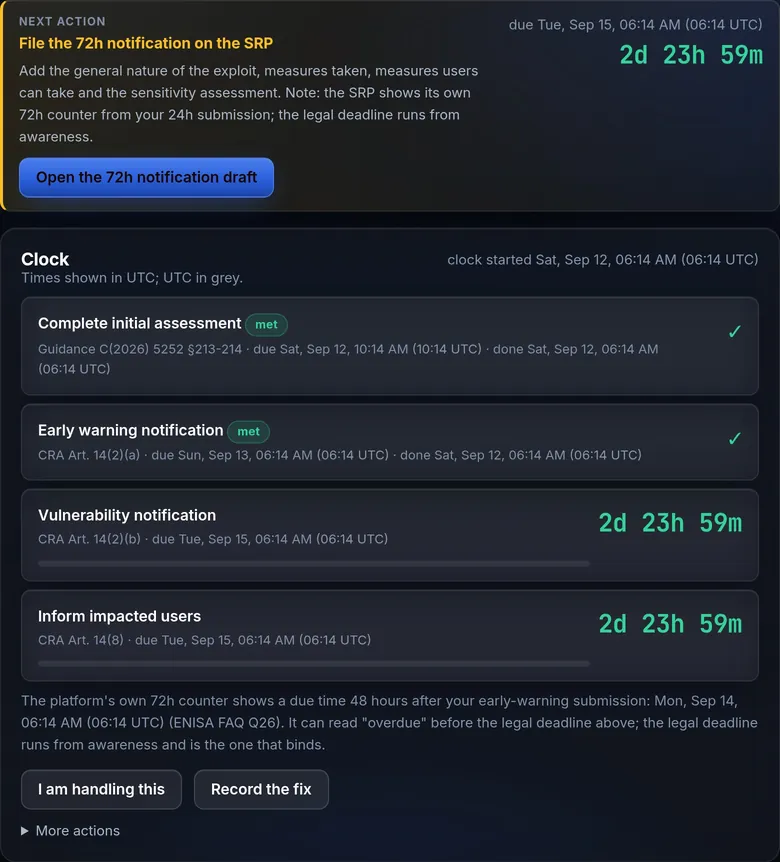
La SRP n'a pas d'API. Ce que nous faisons, et ce que nous ne faisons pas.
La Single Reporting Platform de l'ENISA ne fournit aucune API à sa première version (d'après la FAQ de l'ENISA elle-même). Votre Assigned Representative dépose dans le portail avec EU Login et MFA ; nous lui remettons chaque champ dans l'ordre du portail et des données de remplissage pour le navigateur, et nous consignons la référence. Dès que l'ENISA publiera une API, nous soumettrons directement.
- Nous ne déposons pas à votre place.
- Nous ne détenons aujourd'hui ni rapport SOC 2 ni certificat ISO 27001.
- Ceci n'est pas un conseil juridique ; chaque règle que nous appliquons est citée sur /regulatory.
Une tarification simple, par produit
Les questions que posent les fabricants
Une inscription à CISA KEV suffit-elle à déclencher le délai ?
En général, c'est le déclencheur d'une évaluation. Il vous reste à confirmer que le code vulnérable est présent et atteignable dans votre produit. ExploitClock ouvre le dossier dès la détection, chronomètre votre évaluation et déclenche le délai légal à votre confirmation, ou vous laisse consigner une non-exposition avec sa justification. Si vous préférez la lecture prudente, un réglage déclenche le délai dès la détection.
Nous avons déjà un scanner de vulnérabilités. Pourquoi ceci en plus ?
Un scanner vous dit qu'un CVE existe. L'article 14 parle d'exploitation et de délais : cette vulnérabilité est-elle activement exploitée, quand en avez-vous eu connaissance, qu'avez-vous envoyé dans les 24 et les 72 heures, et pourrez-vous le prouver un an plus tard. ExploitClock lit votre SBOM, surveille les flux d'exploitation, fait courir les délais et produit les déclarations et les preuves.
Où sont mes données ?
Stockées et traitées en Frankfurt, Germany (EU), et les sauvegardes restent dans l'UE. Trois services de consultation exploités aux États-Unis reçoivent des identifiants issus de votre SBOM et rien d'autre : les identifiants de composants vont à OSV.dev, les identifiants CVE à FIRST EPSS, et les chaînes CPE (fournisseur, produit, version) des composants qui en portent une vont à la NIST NVD. CISA KEV et ENISA EUVD sont téléchargés intégralement et comparés localement. Les accès du support depuis l'extérieur de l'UE sont couverts par nos clauses contractuelles types. Voir Sécurité et Confidentialité.
Qui se cache derrière ExploitClock ?
Un opérateur identifié avec des mentions légales publiées, un accord de traitement des données dans chaque formule, un hébergement dans l'UE et une page d'état publique. Nous sommes nouveaux, et c'est précisément pourquoi tout ce dont vous auriez besoin pour partir — vos SBOM, dossiers, déclarations et la chaîne de preuves avec ses jetons d'horodatage — est exportable à tout moment dans des formats ouverts. Mentions légales.
L'obligation est en vigueur. Surveillez avant la prochaine vulnérabilité exploitée, pas après.
Mise en place en vingt minutes : téléverser un SBOM, ajouter un suppléant, diriger les alertes vers le canal que vous surveillez vraiment, et faire un exercice.