 Cyber Resilience Act dell'UE · Articolo 14 · si applica dall'11 settembre 2026
Una vulnerabilità sfruttata fa partire il Suo termine di 24 ore previsto dal CRA.
ExploitClock sorveglia i Suoi SBOM alla ricerca di componenti sfruttati, avvia i termini dell'articolo 14 del Cyber Resilience Act dell'UE quando Lei conferma, redige la notifica a ENISA campo per campo e conserva le prove.
Da 79 €/mese per linea di prodotto. Accesso di livello Team durante la prova.
- Ospitato a Francoforte (UE)Frankfurt, Germany (EU)
- DPA in ogni pianoLo legga prima di registrarsi
- Prove esportabiliconcatenate tramite hash, ricevute RFC 3161
- Stato in tempo realeDisponibilità e aggiornamento dei feed
- 8vulnerabilità aggiunte a CISA KEV negli ultimi 7 giorni
Rientra nell'ambito di applicazione?
Tre domande. Se la risposta è sì a tutte e tre, l'articolo 14 si applica a Lei.
- ✓Immette sul mercato dell'UE hardware o software con un elemento digitale, con il Suo nome o marchio.
- ✓Non è già coperto da norme settoriali che prevalgono sul CRA, come dispositivi medici, aviazione civile o veicoli omologati.
- ✓Lo supporta ancora dopo l'11 settembre 2026. Contano anche i prodotti venduti anni fa (Art. 69(3)).
Se la risposta è sì a tutte e tre: 24 ore per il preallarme, 72 ore per la notifica, 14 giorni dopo la correzione per la relazione finale. Legga la guida all'articolo 14 · Non è sicuro? Faccia il CRA Scope Check
Come lo fa ExploitClock
Attivato dallo sfruttamento, non dai CVE. Il Suo SBOM è l'ingresso; una notifica trasmessa con le sue prove è il risultato.
Carichi il Suo SBOM, oppure provi l'esempio
CycloneDX o SPDX tramite l'interfaccia, l'API, una GitHub Action o un'importazione da Dependency-Track; l'output di syft, cdxgen e Trivy funziona.
Lo sorvegliamo ogni 15 minuti
Contro OSV, con riscontro incrociato su CISA KEV, ENISA EUVD e FIRST EPSS; il rumore resta rumore, lo sfruttamento apre un caso.
Decide Lei: interessato o no
I termini partono dalla Sua decisione, oppure Lei scarta il caso con una giustificazione; in entrambi i casi resta registrato.
Il modulo arriva precompilato, gli avvisi si intensificano, le prove si accumulano
Scheda dei campi SRP nell'ordine del portale, avvisi via e-mail, Slack o Teams e webhook, finché qualcuno non interviene; ogni passaggio è concatenato tramite hash e marcato temporalmente ogni giorno da un'autorità RFC 3161.
Attorno al caso: Casella per le segnalazioni di vulnerabilità per le segnalazioni dei ricercatori, su ogni account · Ticket Jira e GitHub per il lavoro di correzione · Avvisi di sicurezza per i Suoi utilizzatori su una pagina pubblica, con file CSAF 2.0 ed e-mail ai Suoi clienti.
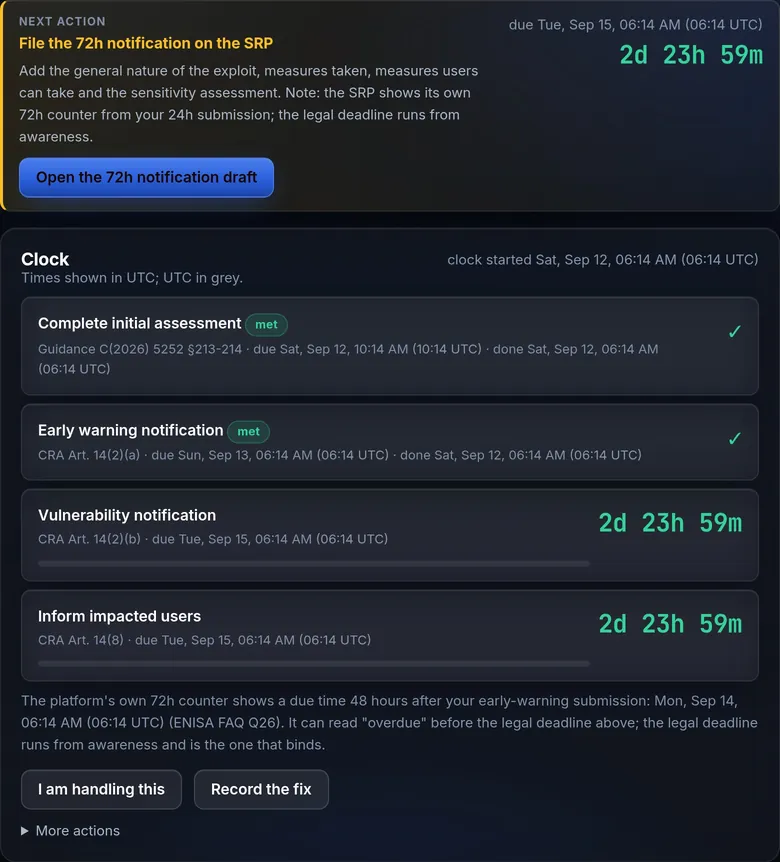
La SRP non ha un'API. Che cosa facciamo e che cosa non facciamo.
Al suo rilascio iniziale la Single Reporting Platform di ENISA non offre alcuna API (dalle FAQ di ENISA stessa). Il Suo Assigned Representative trasmette nel portale con EU Login e MFA; noi gli consegniamo ogni campo nell'ordine del portale e un payload di compilazione per il browser, e ne registriamo il riferimento. Quando ENISA pubblicherà un'API, trasmetteremo direttamente.
- Non trasmettiamo le notifiche per Suo conto.
- Oggi non disponiamo né di un report SOC 2 né di una certificazione ISO 27001.
- Questa non è consulenza legale; ogni regola che applichiamo è citata su /regulatory.
Prezzi semplici, per prodotto
Le domande dei fabbricanti
Un inserimento in CISA KEV basta a far partire il termine?
Di norma è ciò che innesca una valutazione. Deve comunque confermare che il codice vulnerabile sia presente e raggiungibile nel Suo prodotto. ExploitClock apre il caso al rilevamento, cronometra la Sua valutazione e avvia il termine di legge quando Lei conferma, oppure Le consente di registrare «non interessato» con una giustificazione. Se preferisce la lettura prudente, un'impostazione fa partire il termine già al rilevamento.
Usiamo già uno scanner di vulnerabilità. Perché anche questo?
Uno scanner Le dice che esiste un CVE. L'articolo 14 riguarda lo sfruttamento e le scadenze: se questa vulnerabilità è attivamente sfruttata, quando ne è venuto a conoscenza, che cosa ha trasmesso entro 24 e 72 ore e se un anno dopo è in grado di dimostrarlo. ExploitClock legge il Suo SBOM, sorveglia i feed sullo sfruttamento, fa correre i termini e produce le notifiche e le prove.
Dove sono i miei dati?
Conservati ed elaborati in Frankfurt, Germany (EU), e anche i backup restano nell'UE. Tre servizi di consultazione gestiti negli Stati Uniti ricevono identificatori tratti dal Suo SBOM e nient'altro: gli identificatori dei componenti vanno a OSV.dev, gli identificatori CVE a FIRST EPSS e le stringhe CPE (fornitore, prodotto, versione) dei componenti che ne dispongono a NIST NVD. CISA KEV ed ENISA EUVD vengono scaricati per intero e confrontati localmente. L'accesso di supporto dall'esterno dell'UE è coperto dalle nostre clausole contrattuali tipo. Si veda Sicurezza e Privacy.
Chi c'è dietro ExploitClock?
Un operatore identificato con note legali pubblicate, un accordo sul trattamento dei dati in ogni piano, hosting nell'UE e una pagina di stato pubblica. Siamo nuovi, ed è proprio per questo che tutto ciò che Le servirebbe per andarsene — i Suoi SBOM, i casi, le trasmissioni e la catena delle prove con le sue ricevute di marcatura temporale — è esportabile in formati aperti in qualsiasi momento. Note legali.
L'obbligo è in vigore. Sorvegli prima della prossima vulnerabilità sfruttata, non dopo.
Lo configuri in venti minuti: carichi un SBOM, aggiunga un sostituto, indirizzi gli avvisi sul canale che davvero controlla ed esegua un'esercitazione.