 Cyber Resilience Act de la UE · Artículo 14 · aplicable desde el 11 de septiembre de 2026
Una vulnerabilidad aprovechada pone en marcha su plazo de 24 horas del CRA.
ExploitClock vigila sus SBOM en busca de componentes aprovechados, pone en marcha los plazos del artículo 14 del Cyber Resilience Act de la UE cuando usted lo confirma, redacta la notificación a ENISA campo por campo y conserva la prueba.
Desde 79 €/mes por línea de producto. Acceso de nivel Team durante la prueba.
- Alojado en Fráncfort (UE)Frankfurt, Germany (EU)
- Contrato de encargo del tratamiento en todos los planesLéalo antes de darse de alta
- Pruebas exportablesencadenado por hash, justificantes RFC 3161
- Estado en directoDisponibilidad y actualidad de las fuentes
- 8vulnerabilidades añadidas a CISA KEV en los últimos 7 días
¿Está dentro del ámbito?
Tres preguntas. Si las tres respuestas son sí, el artículo 14 se le aplica.
- ✓Usted introduce en el mercado de la UE hardware o software con un elemento digital, con su propio nombre o marca.
- ✓No está ya cubierto por normas sectoriales que desplazan al CRA, como los productos sanitarios, la aviación civil o los vehículos homologados.
- ✓Usted le sigue dando soporte después del 11 de septiembre de 2026. Los productos que vendió hace años también cuentan (Art. 69(3)).
Si las tres respuestas son sí: 24 horas hasta la alerta temprana, 72 horas hasta la notificación, 14 días tras la corrección hasta el informe final. Leer la guía del artículo 14 · ¿No está seguro? Haga el CRA Scope Check
Cómo lo hace ExploitClock
Se dispara por el aprovechamiento, no por el CVE. La entrada es su SBOM; la salida, una notificación presentada con su prueba.
Suba su SBOM o pruebe el ejemplo
CycloneDX o SPDX desde la interfaz, la API, una GitHub Action o una importación de Dependency-Track; la salida de syft, cdxgen y Trivy funciona.
Lo vigilamos cada 15 minutos
Contra OSV, cruzado con CISA KEV, ENISA EUVD y FIRST EPSS; el ruido sigue siendo ruido, el aprovechamiento abre un caso.
Usted decide: afectado o no
Los plazos empiezan con su decisión, o usted descarta el caso con una justificación; en ambos casos queda registrado.
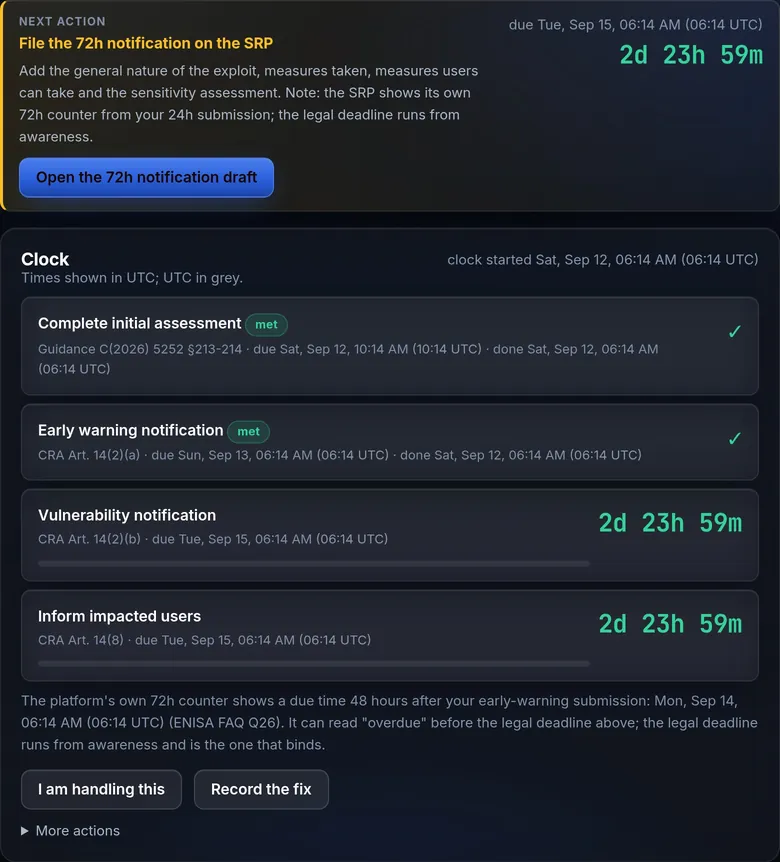
El formulario llega relleno, los avisos se intensifican, las pruebas se acumulan
Hoja de campos de la SRP en el orden del portal, avisos por correo, Slack o Teams y webhooks, hasta que alguien actúe; cada paso encadenado por hash y sellado a diario por una autoridad RFC 3161.
Alrededor del caso: Buzón de vulnerabilidades para los informes de investigadores, en todas las cuentas · Incidencias de Jira y GitHub para el trabajo de corrección · Avisos de seguridad para sus usuarios en una página pública, con archivos CSAF 2.0 y correos a sus clientes.
La SRP no tiene API. Lo que hacemos y lo que no hacemos.
La Single Reporting Platform de ENISA no ofrece API en su versión inicial (según las FAQ de la propia ENISA). Su Assigned Representative presenta en el portal con EU Login y MFA; nosotros le damos todos los campos en el orden del portal y unos datos de relleno para el navegador, y anotamos la referencia. Cuando ENISA publique una API, presentaremos directamente.
- No presentamos en su nombre.
- Hoy no tenemos informe SOC 2 ni certificado ISO 27001.
- Esto no es asesoramiento jurídico; cada regla que aplicamos está citada en /regulatory.
Precios sencillos por producto
Preguntas que hacen los fabricantes
¿Basta con figurar en CISA KEV para que empiece el plazo?
Normalmente es el detonante de una evaluación. Usted sigue teniendo que confirmar que el código vulnerable está presente y es alcanzable en su producto. ExploitClock abre el caso en la detección, cronometra su evaluación y pone en marcha el plazo legal cuando usted confirma, o le permite dejar constancia de que no está afectado con una justificación. Si prefiere la lectura conservadora, un ajuste inicia el plazo ya en la detección.
Ya usamos un escáner de vulnerabilidades. ¿Por qué también esto?
Un escáner le dice que existe un CVE. El artículo 14 trata del aprovechamiento y de los plazos: si esta vulnerabilidad se está aprovechando activamente, cuándo tuvo usted conocimiento, qué presentó dentro de las 24 y las 72 horas y si puede demostrarlo un año después. ExploitClock lee su SBOM, vigila las fuentes de aprovechamiento, lleva los plazos y genera las notificaciones y las pruebas.
¿Dónde están mis datos?
Almacenado y tratado en Frankfurt, Germany (EU), y las copias de seguridad permanecen en la UE. Tres servicios de consulta operados en EE. UU. reciben identificadores de su SBOM y nada más: los identificadores de componente van a OSV.dev, los identificadores CVE a FIRST EPSS y las cadenas CPE (fabricante, producto, versión) de los componentes que tienen CPE a NIST NVD. CISA KEV y ENISA EUVD se descargan completos y se cotejan localmente. El acceso de soporte desde fuera de la UE está cubierto por nuestras cláusulas contractuales tipo. Véase Seguridad y Privacidad.
¿Quién está detrás de ExploitClock?
Un operador identificado con aviso legal publicado, un contrato de encargo del tratamiento en todos los planes, alojamiento en la UE y una página de estado pública. Somos nuevos, y por eso todo lo que necesitaría para marcharse —sus SBOM, casos, notificaciones y la cadena de pruebas con sus justificantes de sellado— se puede exportar en formatos abiertos en cualquier momento. Aviso legal.
La obligación ya está en vigor. Vigile antes de la próxima vulnerabilidad aprovechada, no después.
Póngalo en marcha en veinte minutos: suba un SBOM, añada un suplente, dirija los avisos al canal que realmente mira y haga un simulacro.